Două vulnerabilități PHP pot permite atacuri de la distanță. CERT-EU recomandă actualizări urgente
CERT-EU recomandă organizațiilor să identifice sistemele afectate și să
Două vulnerabilități critice din limbajul de programare PHP ar putea permite atacatorilor să execute cod rău intenționat pe servere vulnerabile fără autentificare, iar organizațiile care nu pot implementa actualizările la timp ar trebui să considere temporar offline site-urile afectate, avertizează CERT-EU. Echipa de dezvoltare a PHP a programat miercuri la ora 17:00 două soluții urgente, în urma apariției online a informațiilor despre vulnerabilități înainte de lansarea oficială.
Știri de Ultimă Oră
 Bruxelles pregătește scut comercial: noi restricții la importuri pentru a salva industriile europene
 București: Ceață și ploi, dar termometrele rămân sus până vineri
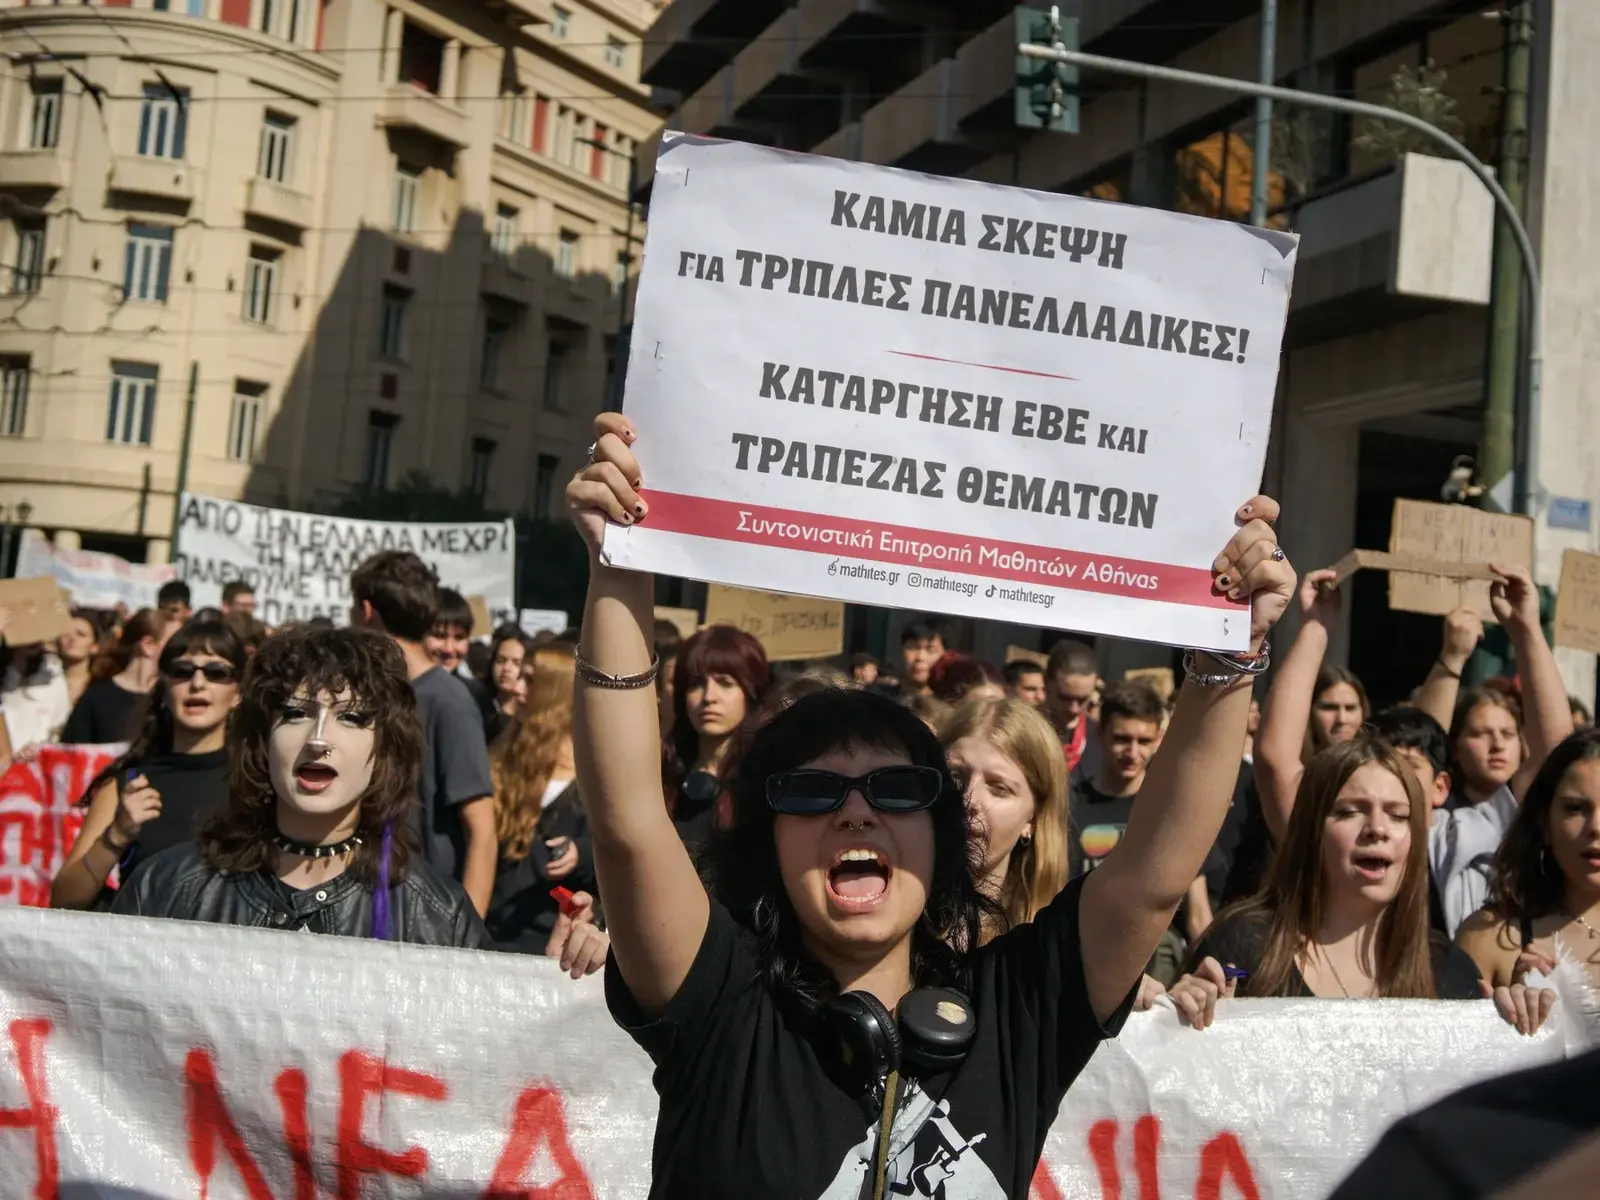 Zeci de mii de elevi și profesori au ieșit pe stradă în Grecia: cer mai multă educație publică
 Putin dă verde negocierilor: Trilaterala cu SUA și Ucraina, la vedere
Cele două probleme au primit fiecare un scor de gravitate de 9,2 din 10 pe scara CVSS v4.0 și sunt identificate de CVE-2026-109618 și CVE-2026-109619. Gravitatea situației este amplificată de utilizarea pe scară largă a PHP, care stă la baza multor site-uri web, magazine online și aplicații web. Limba este, de asemenea, utilizată de platforme precum WordPress, Drupal, Joomla și Magento, precum și de servicii de găzduire și instrumente de gestionare a servilor.
CERT-EU recomandă organizațiilor să identifice sistemele afectate și să pregătească instalarea imediată a remediilor. În cazul infrastructurilor în care actualizarea nu poate fi implementată la timp, agenția europeană recomandă să se ia în considerare suspendarea temporară a siturilor vulnerabile pentru a reduce riscul de compromis.
Executarea de cod de la distanță (RCE) este o vulnerabilitate care poate permite unui atacator să execute comenzi sau programe pe un sistem printr-o conexiune de la distanță.
În scenariul evaluat de autoritățile de securitate cibernetică
În scenariul evaluat de autoritățile de securitate cibernetică, exploatarea fără autentificare ar putea permite atacuri fără ca persoana care le inițiază să aibă nevoie de un cont pe sistemul în cauză.
Consecințele ar putea include furtul de date, modificarea neautorizată a paginilor web și compromiterea servilor. Extinderea efectelor ar depinde de condițiile de funcționare și de configurația sistemelor în cauză. Informațiile despre vulnerabilități au apărut online înainte de data de divulgare inițială.
Cercetătorii de la firma de securitate watchTowr au confirmat existența problemelor și au pretins că au reprodus cel puțin una dintre ele. De asemenea, o demonstrație a unui instrument numit „PHP2 Shell” a circulat online, susținând că poate exploata serverele care rulează PHP. Potrivit CERT-EU și Centrului australian de securitate cibernetică, toate versiunile PHP începând cu PHP 5 ar putea fi afectate. Echipa PHP a sfătuit utilizatorii să se pregătească în prealabil, astfel încât să poată instala remedii imediat după publicare. Dezvoltatorii au declarat că ar putea lansa actualizările înainte de termenul programat dacă detaliile tehnice devin publice sau ar apărea dovezi de funcționare activă. Administratorii ar trebui să inventeze serverele și aplicațiile folosind PHP, să determine cine este responsabil de actualizarea infrastructurii și să pregătească o fereastră de întreținere.
De asemenea, se recomandă să se facă copii de rezervă pentru fișiere și baze de date, precum și să se verifice jurnalurile și să se monitorizeze activitățile suspecte. Organizațiile care utilizează servicii de găzduire gestionate de terți sunt încurajate să contacteze furnizorii și să solicite remedii de îndată ce acestea devin disponibile. Actualizarea trebuie verificată la nivelul infrastructurii PHP, nu doar prin schimbarea codului unui site web. Într-un avertisment separat, Centrul australian de securitate cibernetică a declarat că, la momentul publicării recomandării, nu era conștient de exploatarea activă a acestor vulnerabilități.
Cu toate acestea, lipsa de cazuri confirmate nu elimină riscul, mai ales în cazul în care informațiile despre probleme circulase înainte de publicarea patch-urilor.